
Strateji, Performans ve Kurumsal Yönetişim
Kurumsal risk ve fırsat defteri
Şirketin hedeflerini etkileyebilecek tehditleri ve fırsatları bir defterde puanlamak, risk iştahıyla okumak ve her birini bir sahibe ve önleme bağlamak.
- Düzey:
- Uygulama
- Kimin için:
- Strateji ve planlama sorumlusu, Fabrika müdürü, Kalite mühendisi
Tanım
Risk temelli düşünme, neyin ters gidebileceğini ve hangi fırsatın kaçabileceğini önceden düşünüp önlem planlamaktır. Kurumsal risk ve fırsat defteri bunu şirket ölçeğinde yapar; bir makineyi değil, bir pazarı, tedarikçiyi ya da yatırımı tehdit ve fırsat olarak ele alır. ISO 31000 riski hedefler üzerindeki belirsizliğin etkisi olarak anlatır; etki olumlu da olumsuz da olabilir. COSO, riskin hem strateji belirlenirken hem performans yönetilirken düşünülmesini ister.
Ne zaman işe yarar?
- Yıllık plan ya da bütçe hazırlanırken hedefleri neyin bozabileceğini görmek istiyorsanız.
- Bir müşteri şartı, mevzuat ya da pazar değişti ve etkisini değerlendirmeniz gerekiyorsa.
- Yönetimin gözden geçirmesine risk ve fırsat girdisi hazırlıyorsanız.
Ne zaman işe yaramaz?
- Bir makinedeki ya da işteki tehlikeyi puanlamak için; o iş güvenliği risk değerlendirmesinin konusudur.
- Bir kararın sonucunu kesin olarak öngörmek için; defter belirsizliği sıralar, geleceği bilmez.
Adım adım yöntem
Defterin kapsamını seçin
Defterin hangi birimi ya da konuyu kapsadığını ve tehdit mi, fırsat mı, ikisini mi tuttuğunu yazın.
Ölçeği ve iştahı yazın
Olasılık ve etki basamaklarının anlamını ve kabul edilen en yüksek seviyeyi puanlamadan önce belirleyin.
Riskleri kaynağından çıkarın
Hedeflerden, ilgili tarafların beklentilerinden ve iç ve dış hususlardan yola çıkın.
Puanlayın
Önce bugünkü durumu, önlem uygulanınca da kontroller sonrasını ayrı puanlayın.
İştahın üstündekine önlem bağlayın
İştahı aşan her riske bir sahip, önlem ve termin yazın.
Fırsata da sahip verin
Fırsat da bir eylem ister; sahibi ve ilk adımı yazılmayan fırsat kaçar.
Planlı aralıkla gözden geçirin
Defteri belirli aralıklarla ve büyük bir değişiklikte yeniden okuyun; sonucu yönetimin gözden geçirmesine taşıyın.
Örnek senaryo
Tek tedarikçiye bağlı hammadde
Bir ambalaj üreticisinde strateji ekibi yıllık plandan önce kurumsal risk defterini açar. Ana hammadde tek bir tedarikçiden gelir; tedarik kesintisi tehdit olarak yazılır ve iştahın üstünde çıkar. İkinci bir tedarikçinin onay süreci önlem olarak başlatılır, sahibi ve termini yazılır. Aynı oturumda bir müşterinin geri dönüştürülmüş malzeme isteği fırsat olarak deftere girer.
Kurgusal örnektir; kişi, şirket ve sayılar gerçek değildir.
Sık hatalar
- Deftere yalnız tehdit yazmak; fırsatlar ayrı bir yerde kalır ve kimse izlemez.
- İştahı tanımlamadan bir riske yüksek demek; neyin kabul edildiği bilinmeyince karar da verilemez.
- Riski sahipsiz bırakmak; puanı yazılı ama önlemi kimsenin işi olmayan satır değişmez.
- Defteri yılda bir doldurup kapatmak; pazar ya da müşteri değişince defter eskir.
Gemy'de sahada nasıl çalışır?
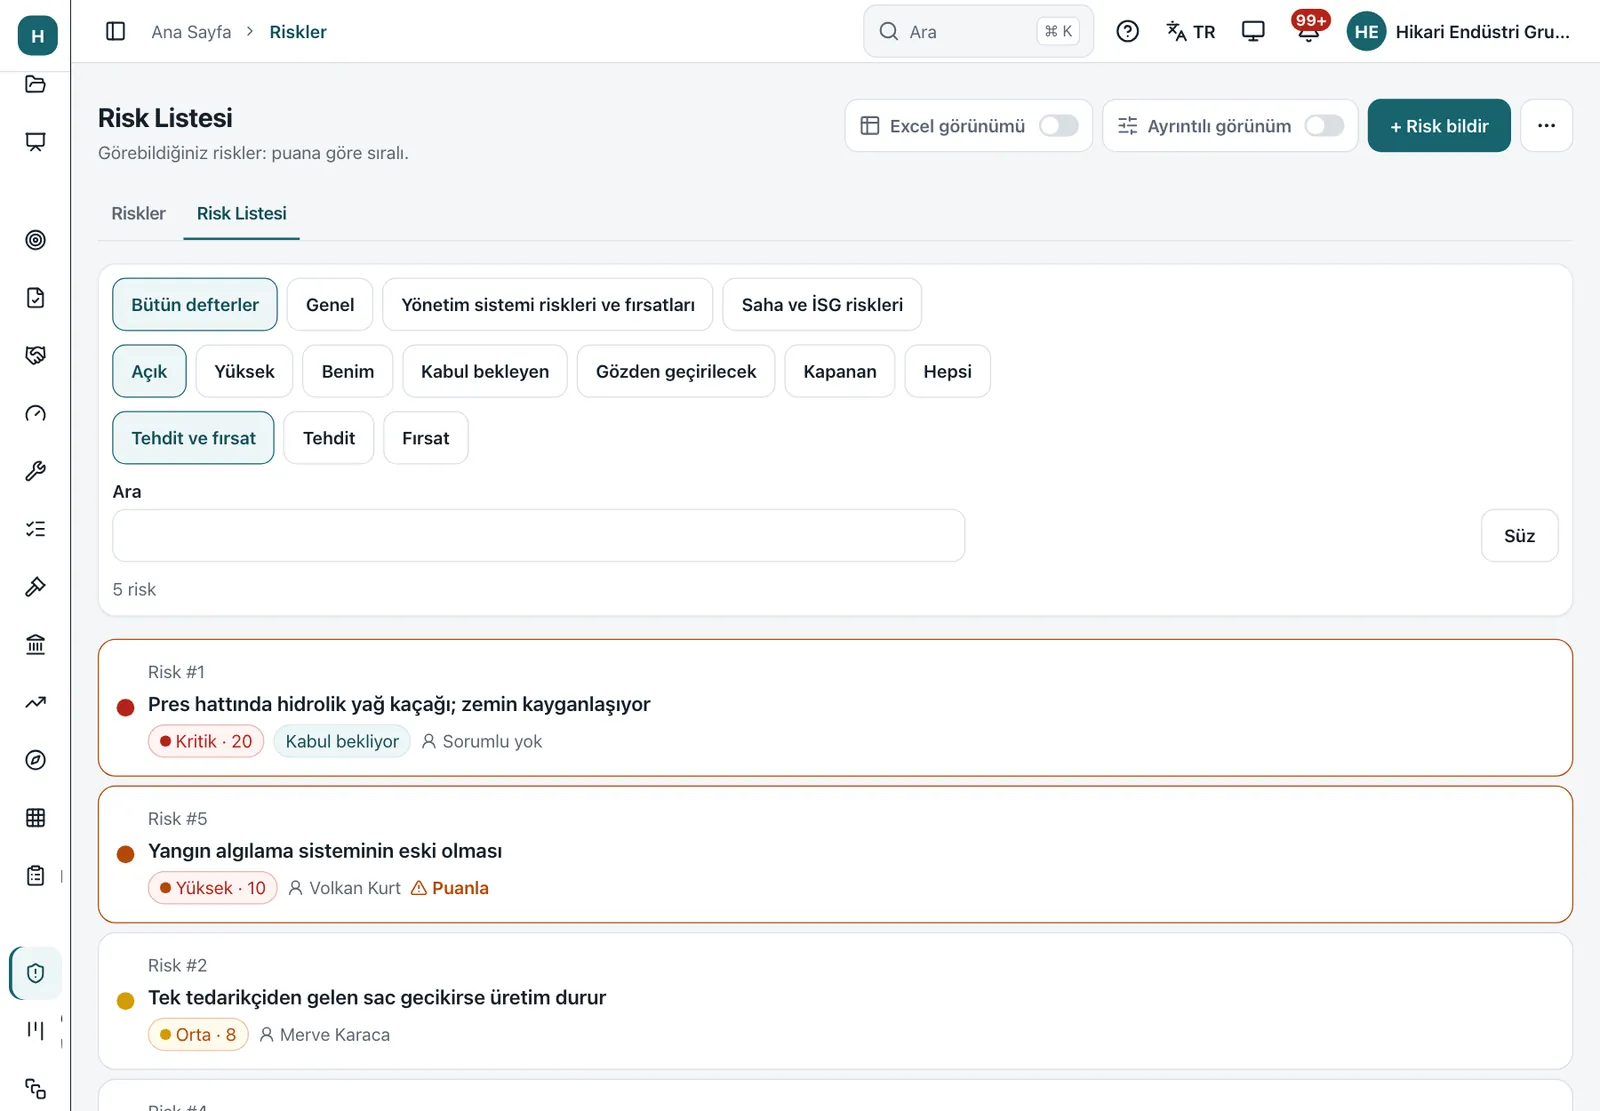
Şirket birden çok risk defteri tutar; her defterin kendi yöntemi, ölçeği, kategorileri ve iştahı vardır. Defter tehdide, fırsata ya da ikisine birden izin verir ve yönetim sistemlerine bağlanabilir. Risk iştahı puan olarak değil seviye olarak yazılır; bir kategori kendi iştahıyla defterin genel iştahının yerine geçebilir. Risk formunda bir ilgili taraf beklentisi seçilebilir; tarafın kartında ona bağlı risk ve fırsatların sayısı, kişinin görebildiği kadarıyla görünür. Bir riskten doğan fırsat risk sayfasından açılır ya da var olan fırsat ona bağlanır. Riskten açılan önlem merkezi aksiyon olarak izlenir.
Terimler
Kaynaklar
- ISO 31000:2018 Risk management, Guidelines, International Organization for Standardization (ISO) (erişim 16 Kasım 2026)
- Enterprise Risk Management, Committee of Sponsoring Organizations of the Treadway Commission (COSO) (erişim 16 Kasım 2026)
- ISO 9001:2026 Quality management systems, Requirements, International Organization for Standardization (ISO) (erişim 16 Kasım 2026)